
Nel 2026, la sicurezza informatica aziendale ha superato il concetto di “installare un buon antivirus o configurare un firewall”. La cybersecurity è un campo di battaglia dinamico e simmetrico: da un lato l’IA orchestra la difesa, dall’altro il cybercrime la usa per colpire più veloce, mirato e difficile da rilevare.
Gli attacchi AI-driven non sono fantascienza: sono la minaccia quotidiana più complessa per PMI e grandi organizzazioni. Il successo dipende dalla capacità di passare da una postura passiva a una sicurezza proattiva e predittiva.
Indice strategico: il framework della difesa predittiva. Per immunizzare l’infrastruttura e strutturare una risposta resiliente, questa guida analizza il protocollo in cinque capitoli:
Anatomia delle minacce AI-driven
Cosa applicherai
I cinque vettori d’attacco moderni, dal phishing generativo al malware autonomo.
Il crollo delle difese perimetrali statiche
Cosa applicherai
Perché regole fisse e firme antivirus non bastano più contro minacce che cambiano forma.
Tecnologie di difesa potenziate dall’IA
Cosa applicherai
Ecosistemi XDR, automazione SOAR e monitoraggio comportamentale.
Protocollo di hardening: Zero Trust
Cosa applicherai
Best practice per proteggere i dati di training, segmentare le reti e formare il personale.
Sicurezza simmetrica e legame UX/INP
Cosa applicherai
Come la pulizia del codice e le performance riducono la superficie d’attacco.
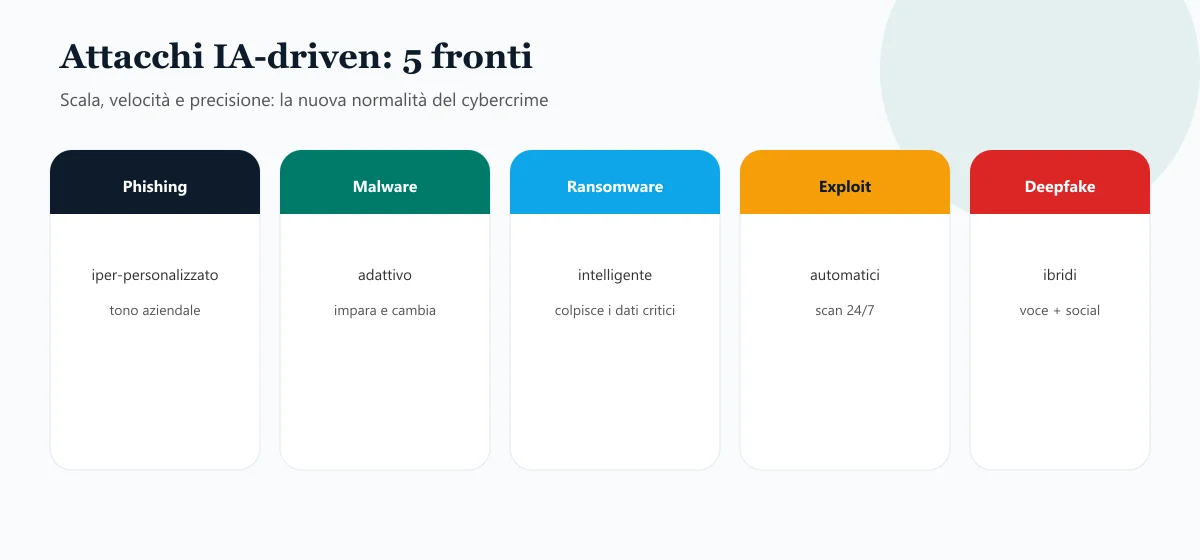
Anatomia delle minacce: i 5 fronti AI-driven
Gli attaccanti usano modelli linguistici e machine learning per automatizzare scansione e penetrazione su cinque fronti:
Phishing iper-personalizzato e generativo
Come funziona: i modelli generativi scansionano social, siti e news per replicare il tone of voice aziendale, citando progetti e clienti reali.
L’impatto: senza errori grammaticali e con contesto reale, anche i dipendenti più attenti possono cascarci.
Malware autonomo e adattivo
Come funziona: piccoli modelli a bordo analizzano l’ambiente (PA, e-commerce, cloud) e scelgono l’azione ottimale.
L’impatto: possono restare silenti, muoversi lateralmente o colpire subito — non eseguono solo uno script fisso.
Ransomware intelligente e temporizzato
Come funziona: valuta valore dei dati, solidità dei backup e leva reputazionale.
L’impatto: cifra e ricatta nel momento di massima pressione (lancio prodotto, bilancio, picco stagionale).
Scansione automatica delle vulnerabilità
Come funziona: bot intelligenti correlano versioni software e patch mancanti 24/7.
L’impatto: catene di exploit personalizzate in minuti, prima che l’IT applichi l’aggiornamento.
Ingegneria sociale via deepfake
Come funziona: email perfette + audio/video che imitano CEO o fornitori chiave.
L’impatto: urgenza psicologica per spingere bonifici o cessione di credenziali.
Il crollo delle difese perimetrali statiche
Firewall statici, antivirus a firme e regole “configurate una volta” da soli non reggono più.
- Gli attacchi cambiano forma continuamente
- La differenza legittimo/malevolo sta nei comportamenti, non solo nel contenuto
- Gli attaccanti testano le difese in automatico, spesso prima che tu veda i buchi
IA per la difesa: le 4 tecnologie chiave
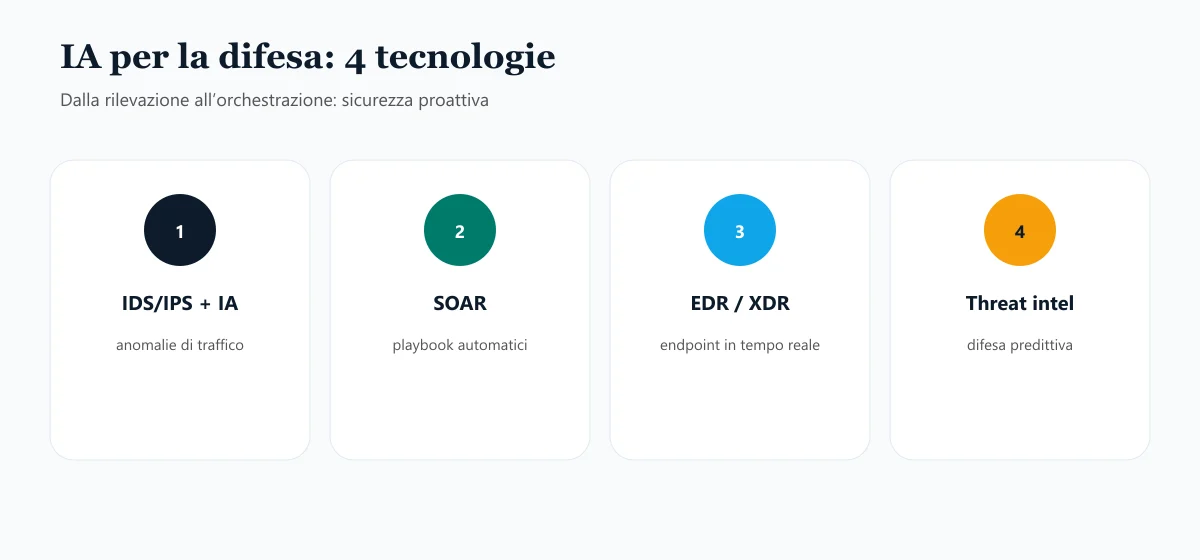
IDS/IPS comportamentali
Funzione: baseline del traffico “normale” e isolamento delle anomalie, anche da malware sconosciuti.
Automazione SOAR
Funzione: playbook immediati (login sospetto → isolamento + MFA). Il team lavora sui casi complessi; le azioni ripetitive sono automatiche.
EDR / XDR avanzati
Funzione: monitor continuo di processi e file sensibili; blocco di cifratura di massa e movimenti laterali.
Threat intelligence predittiva
Funzione: correla pattern globali con la tua infrastruttura e indica cosa fortificare prima dell’attacco.
Best practice: hardening e Zero Trust
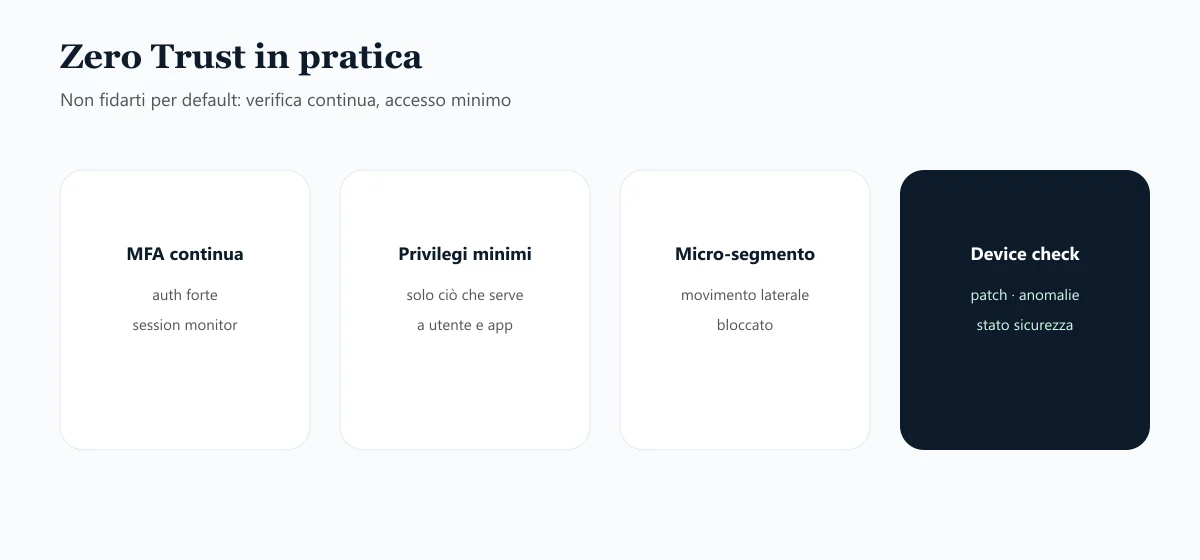
Architettura Zero Trust
Come fare: MFA contestuale, privilegio minimo, micro-segmentazione.
Perché funziona: con credenziali rubate l’attaccante resta chiuso in un micro-segmento, senza laterale sull’intero sistema.
Data governance e protezione dei modelli
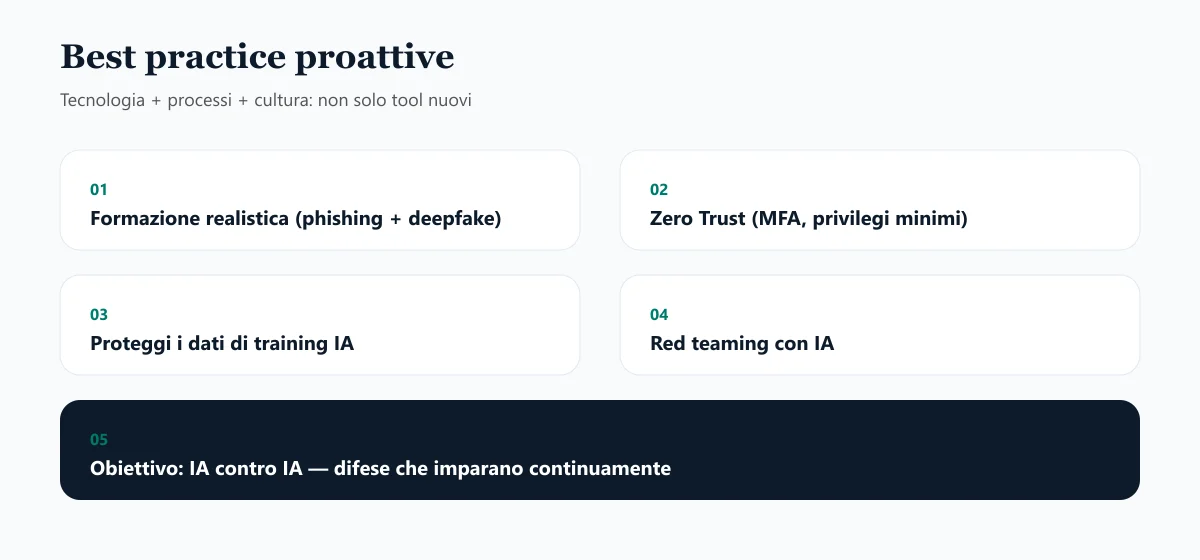
Come fare: segrega accessi e verifica l’integrità dei dataset di training.
Perché funziona: riduce il rischio di data poisoning e furti di modelli.
Formazione comportamentale sul campo
Come fare: simulazioni continue di phishing generativo e deepfake, non corsi teorici annuali.
Perché funziona: allena a riconoscere manipolazione psicologica, non solo “link sospetti”.
Sicurezza simmetrica e legame con UX / INP
Esiste un legame diretto tra sicurezza e qualità tecnica. Applicazioni lente, JS obsoleto e plugin ridondanti non solo peggiorano l’INP: ampliano la superficie d’attacco. Pulire il codice e velocizzare la reattività è anche hardening: un’infrastruttura snella e monitorata sui Core Web Vitals è più semplice da proteggere.
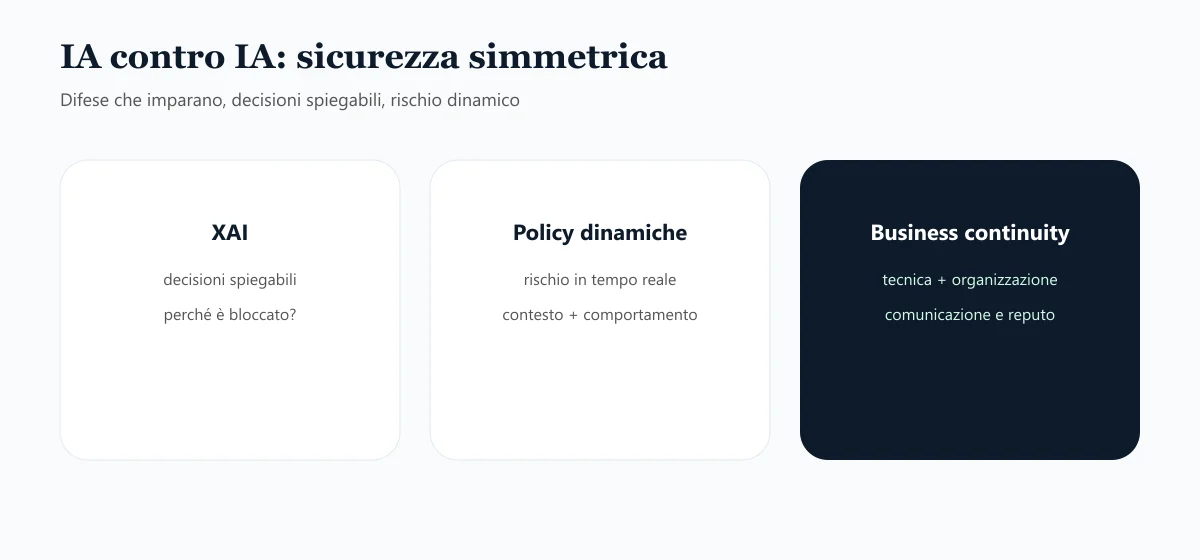
XAI — spiegare il blocco
Non basta isolare: il team deve capire perché un’operazione è stata bloccata.
Policy dinamiche
Controlli che si adattano a contesto e comportamento, non solo a liste statiche.
Business continuity
Risposta tecnica + organizzativa e reputazionale: ogni incidente addestra le difese.
Conclusioni: la sicurezza simmetrica come scelta quotidiana
L’obiettivo non è una fortezza impenetrabile (utopia), ma un sistema resiliente e simmetrico: difese che imparano come gli attaccanti, XAI che spiega le decisioni e supervisione umana che moltiplica l’efficacia del team.
- Tecnologie IA-driven anche sul lato difensivo
- Processi senza “fiducia implicita”
- Cultura e formazione: il fattore umano resta centrale
Domande frequenti sulla sicurezza contro attacchi basati su IA
1. Che cosa sono gli attacchi hacker basati su IA?
Gli attacchi hacker basati su IA sfruttano modelli di intelligenza artificiale per rendere le offensive più veloci, mirate e difficili da rilevare. Possono includere phishing iper-personalizzato, malware autonomo che si adatta alla rete, ransomware in grado di identificare i dati più critici e sistemi automatici per cercare vulnerabilità in tempo reale su larga scala.
2. Perché le difese tradizionali non bastano più contro gli attacchi IA-driven?
Le difese tradizionali si basano soprattutto su firme statiche e regole fisse. Gli attacchi IA-driven, invece, cambiano forma di continuo, imparano dall’ambiente e sfruttano nuove varianti di attacco non ancora catalogate. Senza strumenti di sicurezza che usano a loro volta l’IA per analizzare comportamenti, anomalie e contesto, molti attacchi avanzati restano invisibili fino a quando è troppo tardi.
3. Quali tecnologie IA posso usare per difendere la mia azienda?
Le principali tecnologie difensive includono IDS/IPS potenziati con IA per rilevare anomalie nel traffico, soluzioni SOAR per automatizzare la risposta agli incidenti, EDR/XDR per monitorare e proteggere gli endpoint in tempo reale e piattaforme di threat intelligence arricchite dall’IA per prevedere trend di attacco. Integrate in un’unica strategia, queste soluzioni trasformano la sicurezza da reattiva a proattiva.
4. Che ruolo ha il modello Zero Trust nella sicurezza contro attacchi basati su IA?
Il modello Zero Trust parte dal principio “non fidarti di nessuno per default”, neanche all’interno della rete aziendale. Questo approccio è fondamentale contro attacchi IA-driven, che spesso sfruttano credenziali rubate o sessioni compromesse. Zero Trust applica autenticazione forte e continua, privilegi minimi, micro-segmentazione della rete e verifiche costanti su utenti e dispositivi, riducendo al minimo i movimenti laterali dell’attaccante.
5. Come posso rendere il mio team più preparato agli attacchi IA-driven?
Oltre alla tecnologia, serve formazione continua e realistica. È utile simulare campagne di phishing avanzato, spiegare come vengono usate le AI per creare email, audio o documenti falsi, e definire procedure chiare per la verifica di richieste sensibili. Coinvolgere regolarmente il personale in esercitazioni e red teaming aiuta a costruire una cultura in cui la sicurezza è una responsabilità condivisa, non solo del reparto IT.

